¿Marcas asistencia con huella o tienes cámaras con reconocimiento facial? Lo que exige la nueva norma de biométricos de la SPDP
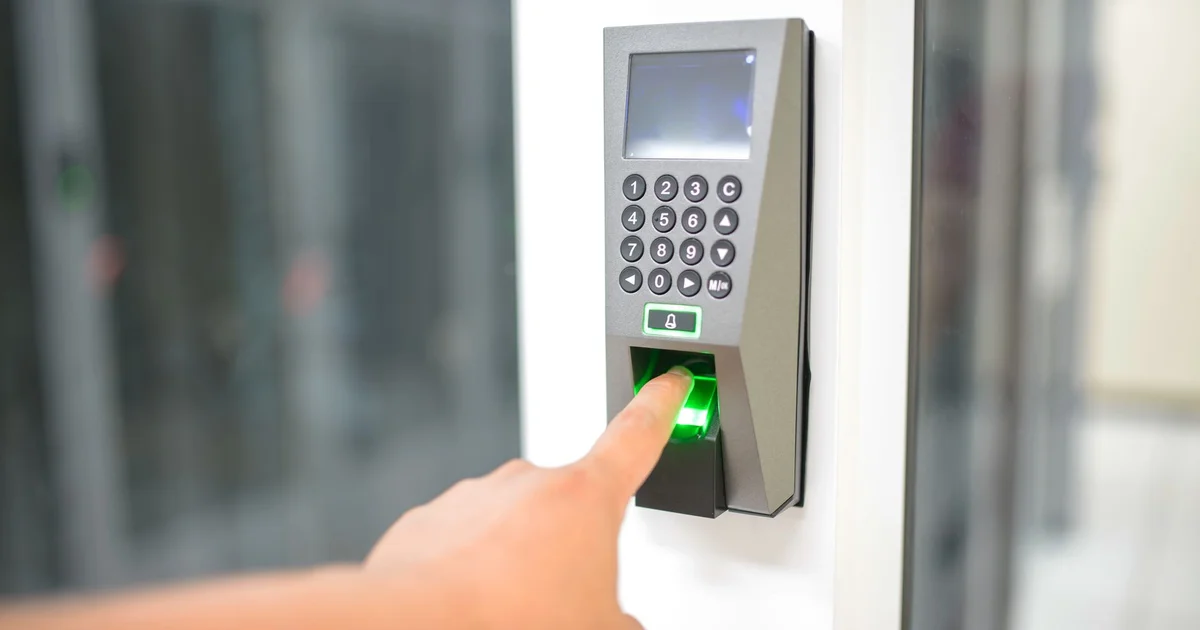
Si en tu empresa los trabajadores marcan la entrada con la huella o con el rostro, si la puerta de la oficina se abre con reconocimiento facial o si tus cámaras tienen una función que identifica personas, hay una norma nueva que te aplica. La Superintendencia de Protección de Datos Personales (SPDP) expidió la Norma General para el Tratamiento de Datos Biométricos, resolución SPDP-SPD-2026-0039-R, firmada en Quito el 9 de septiembre de 2026. Primicias la resumió con su titular más llamativo: prohíbe el reconocimiento facial masivo y restringe su uso en niños y adolescentes. Pero para una pyme lo importante está en otros artículos.
Qué cubre la norma
Se aplica al tratamiento de datos biométricos con fines de identificación que hagan empresas e instituciones, públicas y privadas, sujetas a la Ley Orgánica de Protección de Datos Personales (LOPDP) (art. 2). Define como dato biométrico las imágenes faciales, las huellas dactilares, los patrones de voz, los escaneos de iris y cualquier otro rasgo que identifique a una persona (art. 4.2). Por eso entran el reloj de asistencia con huella, el control de acceso con rostro, la validación con selfie en una app y la cámara con reconocimiento facial.
Los datos biométricos son datos sensibles cuando sirven para identificar a una persona de forma unívoca (art. 3), y la norma considera de alto riesgo todo tratamiento que tenga ese resultado (art. 5.1).
Lo que exige antes de encender un sistema biométrico
- Demostrar que hace falta. Antes de implementarlo, hay que evaluar si el objetivo se logra con algo menos invasivo. La biometría solo es admisible cuando es estrictamente necesaria y no hay otros medios (art. 13).
- Análisis de riesgos y evaluación de impacto (EIPD). Son obligatorios antes de implementar cualquier sistema biométrico, y la EIPD se revisa cada 12 meses y cada vez que cambie el nivel de riesgo (arts. 5 y 15).
- Una alternativa sin biometría. Si el sistema se basa en el consentimiento, hay que ofrecer al menos un mecanismo equivalente que no use biometría, salvo imposibilidad técnica documentada en la EIPD (art. 7).
- Plantillas, no fotos. Hay que privilegiar la plantilla biométrica (la representación matemática de la huella o el rostro) y evitar guardar la imagen original, salvo necesidad técnica estricta (art. 4.8).
- Seguridad reforzada y protección desde el diseño: datos mínimos, accesos limitados y una arquitectura que reduzca el riesgo de filtración (arts. 14 y 16).
- Informar con claridad a las personas sobre el tratamiento, en lenguaje sencillo y de forma comprobable (art. 17).
- No reutilizar. La huella que se tomó para la asistencia no se puede usar para otra finalidad sin un nuevo consentimiento o una base legal válida (art. 12).
- Una persona decide. Las decisiones con efectos jurídicos no pueden basarse solo en el sistema biométrico, ni en una revisión humana que se limita a confirmar lo que dijo la máquina. La persona afectada puede pedir una explicación (arts. 4.3 y 18).
El caso que más toca a las pymes: el reloj de asistencia
La norma dice que hay una asimetría significativa cuando existe subordinación jurídica o dependencia económica directa (art. 8.1), que es justamente la relación entre empleador y trabajador. En esos casos, como regla general, hay que ofrecer una alternativa razonable no biométrica, salvo imposibilidad técnica justificada, una ley o una disposición de autoridad competente (art. 8). El estudio AVL Abogados lo resume así: tener la facultad legal de controlar la asistencia no habilita automáticamente el uso de biometría; hay que demostrar que tarjetas, PIN o registros manuales no bastan.
En la práctica, si hoy tu personal solo puede marcar con la huella, conviene revisar el caso con la evaluación de impacto en la mano.
Cámaras y reconocimiento facial
Queda prohibido usar sistemas biométricos para la identificación masiva e indiscriminada de personas en espacios públicos, salvo que una ley lo habilite expresamente (art. 20). Ojo con la definición: espacio público es todo lugar al que el público tiene acceso general, sea de propiedad pública o privada, como centros comerciales, estaciones, estadios, plazas o parques (art. 4.4). Quien use reconocimiento facial debe cumplir el artículo 26 de la LOPDP, hacer el análisis de riesgos y la EIPD, aplicar seguridad reforzada y revisarlos cuando cambie la tecnología (art. 19).
Para menores de edad, el tratamiento biométrico con fines de identificación está prohibido salvo que no exista un medio menos invasivo, con EIPD y consentimiento explícito del representante legal. Los adolescentes de 15 a 17 años pueden consentir por sí mismos si reciben la información en un lenguaje adaptado a su edad (arts. 21 y 22). Esto le importa a colegios, academias y centros deportivos.
Plazo para adecuarse
La resolución entra en vigencia con su publicación en el Registro Oficial. Quienes ya usen sistemas biométricos tienen 12 meses contados desde esa publicación para adecuar procesos y sistemas (disposición transitoria). Al cierre de esta nota no ubicamos la fecha de publicación en el Registro Oficial, así que no te damos una fecha límite: conviene confirmarla en el sitio de la SPDP o con tu asesor. El estudio Corral Rosales coincide en el plazo de 12 meses.
Qué hacer esta semana en tu pyme
- Haz el inventario. Relojes de asistencia, lectores de huella en puertas, cámaras con analítica facial, apps con validación por selfie. Anota quién es el proveedor de cada uno.
- Pregunta al proveedor si el equipo guarda plantillas o imágenes, dónde se almacenan, quién tiene acceso y cómo se borran.
- Ofrece una alternativa (tarjeta, PIN, código) a quien no quiera usar la huella o el rostro, o documenta por qué no es posible.
- Haz o actualiza la EIPD y pon en el calendario su revisión anual.
- Informa al personal por escrito y en lenguaje simple, y asegúrate de que ningún descuento o sanción dependa solo de lo que marque el sistema.
Como en todo tema legal, confirma cómo aplica a tu caso con tu asesor o con tu delegado de protección de datos.
Cómo lo abordamos en SimCodec
En SimCodec instalamos videovigilancia, control de acceso y redes para empresas, y desde ahora los configuramos con esta norma en mente: equipos que guardan plantillas en lugar de fotos, almacenamiento con accesos limitados, alternativas sin biometría cuando corresponde y funciones de reconocimiento facial desactivadas si no hacen falta. Si ya tienes relojes biométricos o cámaras con analítica, te ayudamos a revisar qué guardan y dónde.
Si quieres revisar tus sistemas a la luz de esta norma, escríbenos o llama a nuestra asistente de IA Cyntia al +593 99 726 6838.